
电脑自动安装软件可以完全阻止,主要靠分层阻断权限、源头收紧入口、过程加强管控来实现。Windows系统自带了UAC提权确认、Store安装源限制、Windows Installer服务禁用等原生手段;专业版以上的用户还可以使用组策略精确关闭用户的安装权限或者启用AppLocker白名单;对企业级环境或者是高安全性要求的地方,可以部署域智盾之类的终端管控工具来进行安装审批、黑白名单运行控制以及软件库统一发放。五种方式涵盖了从个人用户到组织管理的各种场景,并且都尊重系统的默认设置并且保证了操作上的可行性,在所有的措施中都没有对系统的最基本的功能造成影响也没有破坏原有的功能结构。
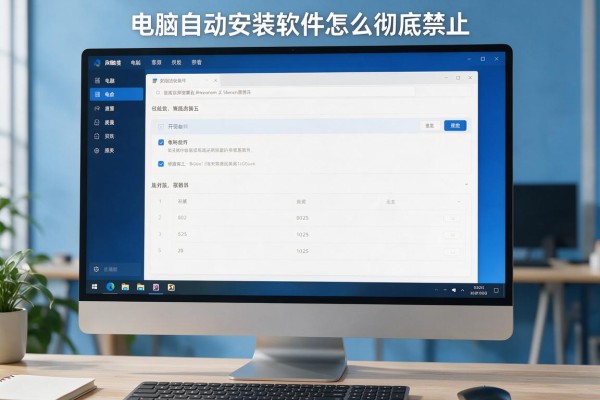
把UAC设置为“每次请求时都提示”,以此来形成一道人工审核的第一道屏障
用户账户控制(UAC)是Windows系统中最重要的一个安全防护措施,在把滑块拉到“总是通知”的时候就会出现全屏的对话框来提醒你是否要给这个程序以管理员权限,只有点击了确定之后才会让程序获得相应的权限去执行它所要求的操作,比如.exe文件双击打开、后台静默运行msiexec等一些操作都可以被拦截掉,并不会影响到正常的办公软件更新工作。
禁止使用Windows Installer服务来阻止.msi安装链条
Windows Installer(msiserver)是大多数商用软件、驱动程序以及企业的部署包所使用的安装引擎,在此情况下如果要禁止它的话,则所有的带有.msi或者.msp扩展名的安装文件都不能运行了,比如腾讯电脑管家全家桶、某品牌的打印机驱动自带的推广软件等等常见的自动安装来源。操作步骤如下:按下Win+R组合键打开运行对话框,在其中输入services.msc并回车打开服务管理器窗口,在里面找到名为Windows Installer的服务项右键选择属性选项卡,在启动类型中选择为禁用然后点击停止按钮最后点击应用即可。需要注意的是,在禁用之后Office点击修复功能也会受到限制,一些硬件厂家提供的官方驱动更新也会受到影响,因此最好事先把可信安装包保存到本地,并且在暂时开启服务的时候进行相应的操作。
第三种是用组策略来精确控制,适合于使用Windows专业版或者更高版本的操作系统的人群
对于有gpedit.msc权限的操作系统来说,建议开启以下两个策略:第一,在“计算机配置→管理模板→Windows组件→Windows Installer”里开启“禁止用户安装”,保证普通用户无法启动安装过程;第二,在同一条目下开启“关闭Windows Installer”,并且设置为“总是禁用”。两者结合使用可以防止通过注册表注入或者计划任务等方式进行绕过的安装行为的发生。当上述策略被激活之后,即便插入含有Autorun.inf文件的U盘或者是点击带有钓鱼链接的电子邮件附件,操作系统都会给出错误提示信息:“Windows Installer服务不存在。”
第四条 强制要求只能从微软商店下载软件,从而缩小了软件的获取途径
除了对商店的应用进行限制之外,还会利用签名验证来阻止没有经过微软认证的可执行文件。具体操作如下:打开设置菜单,在设置中找到“应用”选项,在“应用和功能”下拉列表里选择要安装的应用所在的目录,并且勾选“仅从微软商店获取应用程序”。这样就可以防止使用伪装成PDF阅读器或者Flash更新等方式来传播恶意软件的行为了。
第五部分是终端级别的审批控制,在企业以及敏感场景下实施
域智盾等工具具有闭环管理的功能,在控制台上可以上传经过安全检测的办公软件安装包,并设置好白名单规则;当员工提出安装请求的时候需要填写使用目的和来源信息;经过IT部门审核之后就会被自动静默地推送出去并且留下详细的日志记录。此方案不仅可以防止自动安装的发生,还可以保证软件版本的一致性、许可证合法性和操作行为可追踪性,并且已经过等保2.0三级认证。
上述五种方式可以单独使用也可以层层叠加起来用——对于普通用户来说最好先开启UAC和商店限制;中小型企业要加上组策略以及审批流程;大公司要用终端管理平台做中心来建立防护系统。
留言 · 0
还没有留言,说点什么吧
写留言